Alors pourquoi tout couper ?
Pollar Films
22 octobre
Voix de synthèse (IA).
Comment ça marche
Regarder 2:57
Préparation
encore 2:57
Encore
Regarder 2:57
Sur l'événement
Une faille PHP met des sites hors ligne dans le monde entier, des banques japonaises suspendent leurs services
Transcription
Mercredi, le gouvernement néerlandais a coupé des sites, dont celui de DigiD.
La connexion, elle, fonctionnait.
Un correctif était prévu l’après-midi.
Jeudi au Japon, des banques avaient suspendu des services en ligne,
et le fisc a fermé la page d’accueil d’e-Tax.
La cause : 2 failles dans PHP, utilisé par des millions de sites.
En envoyant des requêtes, sans mot de passe,
un inconnu pouvait exécuter son propre code sur le serveur.
Alors pourquoi tout couper ?
Parce que le secret avait fuité, et même avec un correctif,
il fallait patcher et vérifier les serveurs.
En 2024, l’équipe de PHP a vu des signes du bug mémoire derrière une des failles.
Elle n’a pas su montrer d’intrusion, et le correctif a stagné des mois.
La fondation PHP qualifie ce retard d’échec de sa part.
En août, la société de sécurité Calif, avec l’IA,
a montré qu’elle pouvait prendre un site WordPress, et l’a signalé à PHP.
OpenAI l’a signalé le même jour.
Le correctif était fixé au 22 octobre.
D’ici là, seuls ceux qui le préparaient devaient être au courant.
La dernière semaine, le secret a craqué.
Le patron de la société Chainguard dit que le vendredi 16 octobre,
un des découvreurs lui a seulement dit que quelque chose arrivait,
et son équipe a trouvé la faille la nuit même, avec l’IA.
Le lendemain, Chainguard a rejoint le travail et,
comme d’autres distributeurs, a reçu le correctif.
Ce samedi-là, les leurres d’Amazon ont vu quelqu’un tenter l’attaque.
Comment il savait, dit Amazon, on l’ignore.
Mardi, les numéros de catalogue des failles sont apparus en ligne, sans détails.
PHP a avancé son correctif d’un jour.
Le soir, selon PHP, Calif a publié par erreur une vidéo de son attaque test.
Tôt mercredi, plus de 6 heures avant l’heure convenue,
Chainguard a publié ses versions corrigées.
Elle dit que les attaques avaient commencé, et que les leurres d’Amazon en voyaient.
Selon PHP, ces versions ont permis d’étudier le correctif quand d’autres attendaient.
L’après-midi, PHP a publié le correctif,
prêt seulement pour ses 4 versions maintenues.
Selon W3Techs, environ la moitié des sites PHP tournent en 8.1 ou plus ancien.
Pour eux, PHP n’a pas de mise à jour prête.
Les agences au Royaume-Uni, dans l’UE et aux États-Unis ont conseillé :
si vous ne pouvez ni mettre à jour ni protéger, envisagez de couper.
Le site de DigiD est revenu le lendemain, une fois patché et testé.
Selon Amazon, les tentatives sont répandues.
La fondation PHP ne connaît aucune exécution de code réussie via ces failles.
Si quelqu’un a piraté un serveur avant le patch, on l’ignore encore.
Soutenez-nous sur pollar.news/support ou dans notre app iOS et Android.
Autres films
2:47
2:47
2:47
Tant qu'elles ne sont pas publiées, la seule trace du motif est une case vide.
19 octobre
2:56
2:56
2:56
Qui l'a donc ordonnée ?
17 octobre
2:58
2:58
2:58
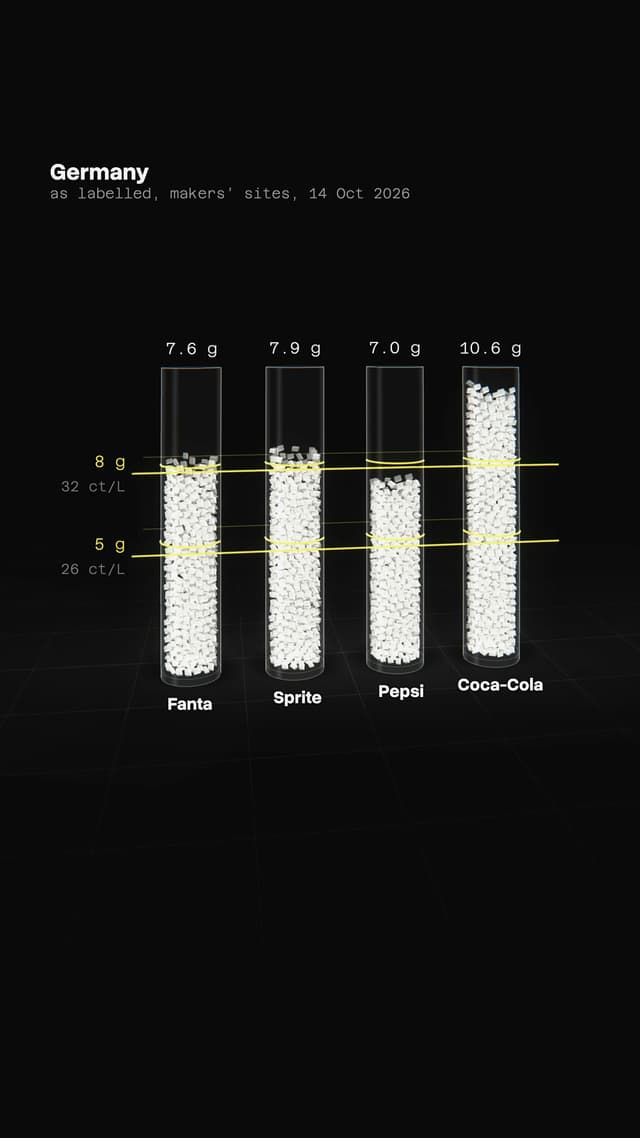
Dès juillet, soit la taxe est payée, soit les boissons changent.
14 octobre
2:54
2:54
2:54
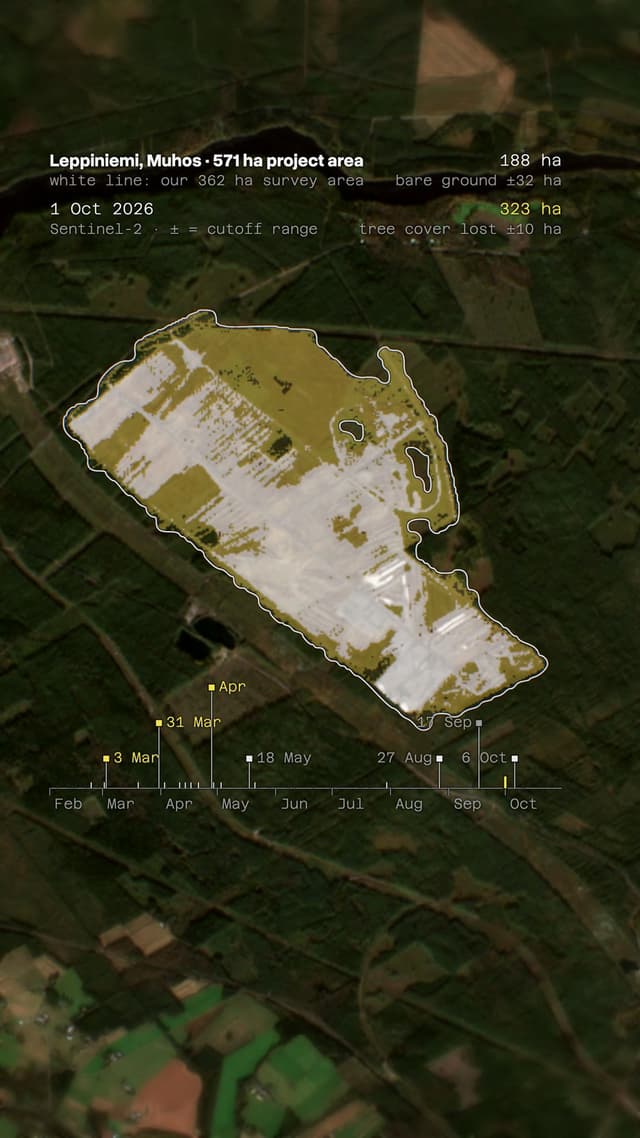
Nous avons observé depuis l'orbite ce qui s'est passé avant, et après.
13 octobre
2:48
2:48
2:48
Est-ce à cause du pétrole ?
12 octobre
2:47
2:47
2:47
En octobre, des drones ont touché 3 centres de données de Yandex en 4 jours.
11 octobre
2:58
2:58
2:58
Qui décide donc de ce qui arrive ?
10 octobre
2:52
2:52
2:52
Alors, quels cours perdus cela fait-il revenir ?
9 octobre
Accueil
Brief
Direct
Fils
Recherche